发布时间:2026-10-17
|
分类:深圳圣新反窃听公司
|
作者:圣新安防科技
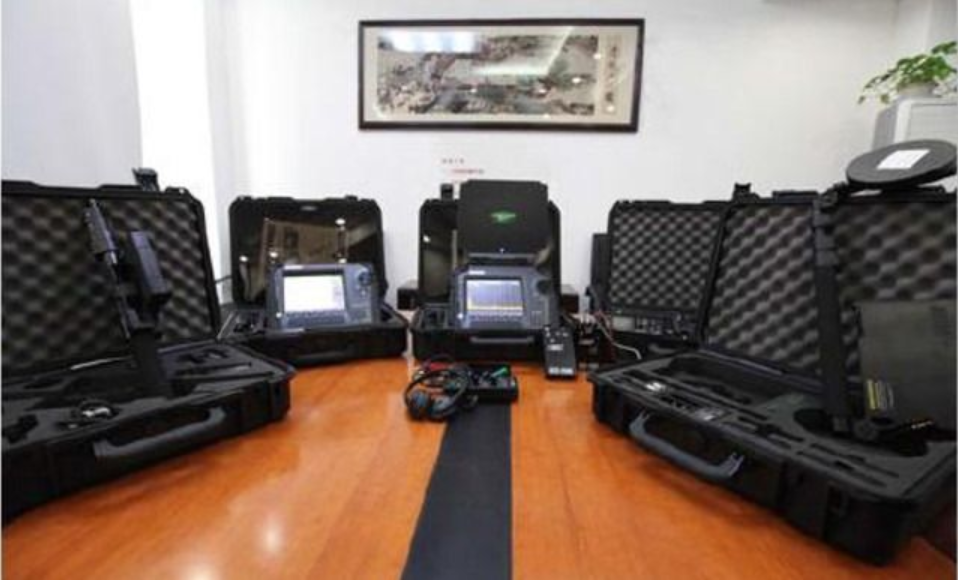
在数字化办公环境中,企业信息泄露风险不仅来自网络攻击,也可能来自物理空间的非法窃听。会议室、高管办公室、研发中心往往掌握高价值信息。普通检测设备受限于频段、灵敏度和分析能力,难以发现专业窃听装置。越来越多企业开始将反窃听检测纳入合规风控体系,并借助专业 TSCM 服务实现“发现、排除、证明合规”。
商业机密保护、企业反窃听、办公室安全检测、TSCM 服务、反窃听检测公司、窃听装置排查、信息安全、物理安全 物理空间安全,正在成为企业风控新焦点 过去,企业信息安全更多聚焦于防火墙、数据加密、终端防护和权限管理。但商业机密不仅存在于服务器中,也存在于会议讨论、电话沟通、白板推演和高管面谈中。 当企业怀疑办公室被窃听,问题已不只是“有没有设备”,而是企业是否具备发现风险、处置风险和证明合规的能力。 一、办公室窃听不再是影视情节,而是现实风险 对于并购谈判、投融资、研发项目、招投标、核心人事调整等场景,信息提前泄露可能直接改变商业结果。非法窃听装置可能伪装成普通办公用品,或通过无线、市电、网络线路等方式长期隐藏。 因此,企业反窃听检测不应只在“出事之后”进行,而应成为重要会议、敏感区域和高风险时期的常规安全动作。 二、企业反窃听检测的三大目标 1. 发现:识别隐藏的非法监听风险 通过物理排查、射频扫描、非线性结点探测、线路检测和热成像等手段,发现可疑装置或异常信号。 2. 排除:确认办公环境是否安全 不是所有异常信号都是窃听装置。专业团队需要结合办公设备、网络环境和频谱特征进行排除,降低误报。 3. 证明合规:形成可追溯的安全记录 对于上市公司、金融机构、律所、研发企业和跨国公司,检测报告、处置记录和复检机制,有助于满足合规审计和内部风控要求。 三、专业 TSCM 与普通检测的本质差异 普通设备通常只能做单点、浅层、有限频段的扫描。专业 TSCM 服务则强调系统化: 频段覆盖更广: 覆盖更多无线通信频段,识别异常发射。 灵敏度更高: 对微功率、短时、跳频信号更敏感。 检测手段更全: 射频、非线性结点、线路、热成像、物理检查结合。 分析能力更强: 能区分办公设备、环境噪声和可疑装置。 经验更关键: 专业工程师熟悉伪装方式、线路路径和现场逻辑。 报告更规范: 输出检测范围、结果、风险等级和整改建议。 合规更可控: 在授权范围内作业,保护企业隐私与法律边界。 这也是为什么,普通反窃听设备难以替代专业 TSCM 服务。 四、为什么普通设备难以发现专业窃听装置? 专业窃听装置往往具备以下特征: 低功率、短距离、定向发射; 休眠状态多,偶尔唤醒; 跳频、扩频或加密传输; 先存储后转发,不实时发射; 伪装成插线板、烟感、路由器、装饰物等; 通过市电、网线、电话线传输; 利用办公室复杂射频环境隐藏; 需要专业设备与经验才能定位。 因此,企业如果只依赖手机 App、简易探测器或非专业人员排查,很容易漏检。 五、企业如何选择反窃听检测服务? 建议重点考察以下方面: 是否具备专业 TSCM 设备与工程师团队; 是否有明确的合法授权与保密协议; 是否能提供检测方案、流程说明和报告; 是否覆盖物理、射频、线路、非线性结点等多维度; 是否有复检、应急响应和长期防护建议; 是否遵守法律合规要求,不侵犯员工和第三方隐私。 六、哪些场景建议优先安排检测? 董事会、并购谈判、投融资会议前; 核心研发中心、实验室、机房; 高管办公室、接待室、会议室; 公司搬迁、装修、设备维护后; 访客频繁或外部施工后; 出现异常信号、可疑物品或信息泄露迹象时; 收到竞争对手异常精准行动等风险线索时。 七、从一次检测到常态化机制 反窃听检测不应是一次性项目。企业可建立“制度 + 培训 + 检测 + 应急”的闭环: 制度: 明确敏感区域、访客管理和会议保密规则。 培训: 提升行政、IT、安保和高管团队的反窃密意识。 检测: 定期检测与重大活动前专项检测结合。 应急: 发现疑似装置时,保护现场并联系专业机构。 FAQ:企业反窃听检测常见问题 问:企业反窃听检测是否合法? 答:在合法授权范围内,由专业机构对自有办公场所进行安全检测,通常属于企业安全防护行为。具体应遵守当地法律法规,并妥善处理员工隐私和第三方权益。 问:检测会不会影响正常办公? 答:专业 TSCM 服务可根据企业安排,在非工作时间、周末或会议空档进行,尽量降低对办公的影响。 问:为什么不能只靠普通反窃听设备? 答:普通设备频段有限、灵敏度有限、分析能力有限,难以发现休眠、跳频、加密、线路传输和伪装型专业窃听装置。 商业机密保护正在从“网络安全”扩展到“物理空间安全”。企业反窃听检测不仅是技术问题,更是合规、风控和管理问题。选择专业 TSCM 服务,建立常态化检测机制,才能更有效地降低办公室窃听风险。